Cyberangriff auf Softwarelieferant von Publica: Datenabfluss bestätigt

Ende September 2026 wurde ein externer Softwarelieferant der Pensionskasse des Bundes Publica Opfer eines Cyberangriffs. Derzeit sind die relevanten Bundesstellen gemeinsam mit der Firma daran abzuklären, welche Daten betroffen sind. Die Bundesanwaltschaft hat Ermittlungen aufgenommen.

Ein externer Softwarelieferant der Pensionskasse des Bundes Publica stellte Ende September einen Cyberangriff fest. Das Unternehmen hat unmittelbar Strafanzeige erstattet, die relevanten Stellen des Bundes, die Pensionskasse des Bundes Publica sowie weitere Kunden informiert. Die Bundesanwaltschaft hat Ermittlungen aufgenommen. Keine anderen Bundesstellen pflegen Geschäftsbeziehungen mit dem Unternehmen.

Aktuell prüft das Unternehmen gemeinsam mit verschiedenen Stellen des Bundes, in welchem Umfang Daten von Publica betroffen sind. Publica informierte die versicherten Personen über den Datenabfluss sowie die daraus resultierenden Konsequenzen und die getroffenen Massnahmen.
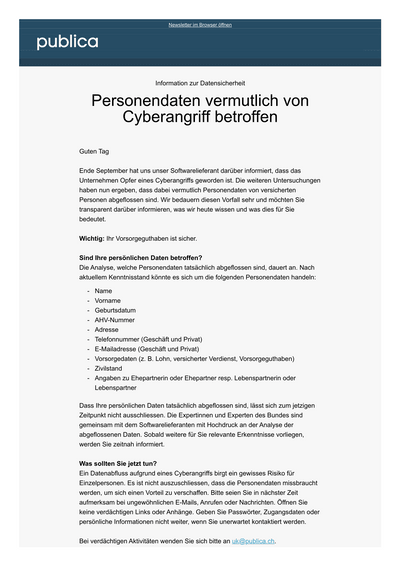
Am 8. Oktober 2026 verschickte Publica die E-Mail «Cyberangriff auf Softwarelieferanten» an die versicherten Personen mit hinterlegter E-Mail-Adresse. Versicherte Personen ohne hinterlegte E-Mail-Adresse erhalten in den nächsten Tagen einen Brief, ebenso die rentenbeziehenden Personen. Sobald weitere relevante Erkenntnisse vorliegen, informiert Publica wieder.