Cyberattaque contre un fournisseur de logiciel de Publica: fuite de données confirmée

Fin septembre 2026, un fournisseur externe de logiciel de la Caisse fédérale de pensions Publica a été victime d’une cyberattaque. Les services fédéraux compétents s’emploient actuellement, en collaboration avec la société, à déterminer quelles données sont concernées. Le Ministère public de la Confédération a ouvert une enquête.

Fin septembre, un fournisseur externe de logiciel de la Caisse fédérale de pensions Publica a détecté une cyberattaque. L’entreprise a immédiatement déposé une plainte pénale, informé les services fédéraux compétents, la Caisse fédérale de pensions Publica ainsi que d’autres clients. Le Ministère public de la Confédération a ouvert une enquête. Aucun autre service fédéral n’a de relations d’affaires avec l’entreprise en question.

L’entreprise examine actuellement, avec différents services fédéraux, dans quelle mesure des données de Publica sont concernées. Publica a informé les personnes assurées de la fuite de données, de ses conséquences ainsi que des mesures prises.
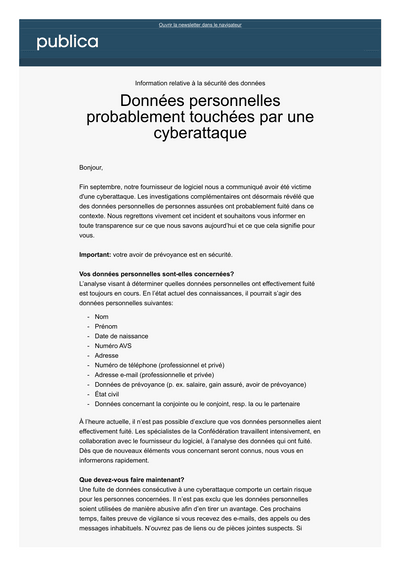
Le 8 octobre 2026, Publica a envoyé l’e-mail «Cyberattaque contre un fournisseur de logiciel» aux personnes assurées pour lesquelles elle dispose d’une adresse e-mail. Les personnes assurées pour lesquelles Publica ne dispose d’aucune adresse e-mail recevront un courrier dans les prochains jours, tout comme les bénéficiaires de rente. Dès que de nouveaux éléments pertinents seront connus, Publica communiquera à nouveau.